ログイン

 入会する


 会員登録して完全版を視聴


政府による国民の情報収集活動を誰がどうやってチェックするのか 
 ディスクロージャー (第44回)

2026年11月20日更新
 ディスクロージャー
(第50回)
神奈川県警の警察署で、運転免許の更新時に回収した古い免許証が交通課から警備課に引き渡され、「警備対象者の資料」として流用されていたことが明らかになった。県警の事情聴取に対し、警備部門の複数の職員が平成一桁のころにはすでに行われていたと話しており、30年以上にわたって続いていた可能性がある。
発覚のきっかけは偶然だった。8月下旬、港北署から保土ケ谷署に異動した警備課の警察官が、酒に酔って古い免許証31枚の入ったリュックサックを逗子市内の駅に置き忘れたのだ。警察署の警備課は、いわゆる公安警察の役割を担う部署だ。免許証には顔写真と住所、生年月日が記載され、ICチップには本籍地のデータも入っている。しかも数年ごとに写真が撮り直されるため、監視活動を行う側には格好の情報源になる。警察庁長官は10月22日、国家公安委員会委員長の記者会見で、警備部門への引き渡しは個人情報の目的外利用にあたり、法に抵触する可能性が高いと認めた。ただ、取得した情報は「目的外利用の要件を満たすものを除き」消去する方針だという。裏を返せば、警備対象者以外の人の情報も保有していた可能性を示す発言だ。
そもそも警察は免許情報を保有しており、公安部門が必要なら、相当の理由を示した上で正規の手続きを踏んで提供を受けることができる。それをせずに古い免許証からこっそり情報を集めていたことは、正規の手続きでは説明できない目的に使っていた可能性を疑わざるを得ない。加えて、運転免許の更新のような行政事務で集めた情報が、本人の知らないうちに公安や捜査の目的に回されることができてしまう構造自体が問題だ。外部からは、その利用状況を監視する手段はない。
今回のディスクロージャーでは、この事件を入り口に、警察が保有する個人情報が外部からほとんどチェックできない構造的な問題を取り上げた。
国や自治体が個人情報を保有する場合、どんな業務のためにどんな項目の情報を持っているかを「個人情報ファイル簿」として公表する仕組みがある。ところが、国の安全や犯罪捜査に関わるファイルは、届出・公表の例外とされている。そのため、第三者機関である個人情報保護委員会は、最もセンシティブな公安や捜査部門が何を持っているかを把握すらしていない。
情報公開請求で入手した資料によると、1988年に最初の行政機関を対象とする個人情報保護法ができた際、当初の案では公表が具体的な支障につながる場合に限って除外する要件が付いていたが、警察庁の横槍で要件が外された。さらに、法改正に向けて2002年に警察庁と総務省が交わした覚書では、「将来において発生する不特定多数の犯罪捜査に備える」ものまで例外に含めることが確認され、国会でファイルの存否を問われても答弁を差し控えることまで申し合わされていた。
情報公開クリアリングハウスは、非公表ファイルの管理簿の開示を求めて最高裁まで争い、管理簿の一部を開示させ、DNA型や指紋のデータベースなどが記載されていることを明らかにした。しかし、保存場所や保有開始年月日は一貫して不開示のままだ。
一方で、外部への報告が全くないわけではない。佐賀県警のDNA鑑定不正事件では、公表された公安委員会の議事概要には乏しい情報しかないが、情報公開請求をすると、県警の監察部門が公表の数カ月前から公安委員会に説明していた詳細なやり取りの記録が出てきた。また、警察庁に請求すれば、全国の都道府県警の懲戒処分の情報を確認することもできる。
国家情報局の創設など、政府は情報収集機能の強化に突き進んでいる。情報収集の必要性自体は否定しないにしても、秘密が多い組織で秘密保護の強化だけを進めれば、隠蔽の強化にもなりかねない。行き過ぎや違法な情報収集がないことをどう担保するのか。神奈川県警は今後、更新時の古い免許証は原則返却とし、本人が不要という場合は目の前で裁断するというが、それだけで済む話ではないはずだ。
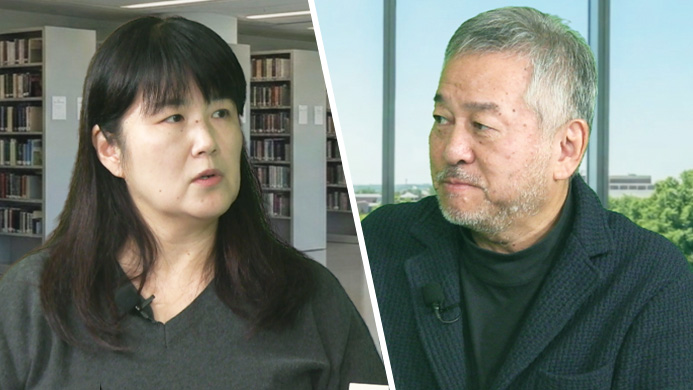
警察が保有する個人情報の実態とその管理の仕組み、警察や情報機関に対する外部監視の必要性、そして情報公開制度を使って警察の不祥事を追跡する意義などについて、情報公開クリアリングハウス理事長の三木由希子とジャーナリストの神保哲生が議論した。